22. Oktober 2026 – dpa
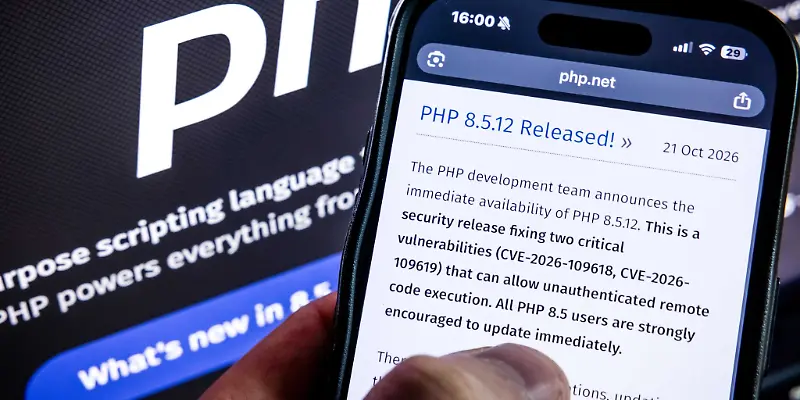
Sicherheitslücken in der Programmiersprache PHP haben die IT-Welt in Aufruhr versetzt. Auch in MV waren mehrere Internetseiten stundenlang abgeschaltet. Der Landesdatenschutzbeauftragte warnt.
Nach dem Bekanntwerden gravierender Sicherheitslücken in der Programmiersprache PHP sind auch im Nordosten zahlreiche Internetauftritte zeitweilig vom Netz genommen worden. Dazu gehörten etwa das Regierungsportal Mecklenburg-Vorpommern oder die Internetseiten der Städte Schwerin und Rostock. Nach dem Einspielen von Sicherheitsupdates wurden sie nach und nach wieder angeschaltet.
«Die vorsorgliche Trennung der betroffenen Seiten vom Internet war eine notwendige Sicherheitsmaßnahme. Sie hat dazu beigetragen, mögliche Risiken zu vermeiden», teilte MV-Digitalisierungsminister Heiko Geue (SPD) am Nachmittag mit. Betroffen waren demnach unter anderem das Regierungsportal www.land-mv.de, die Internetseite www.klima.mv sowie die Rubrik «Aktuelle Pressemitteilungen» auf der Internetseite der Landespolizei www.polizei-mv.de.
Die meisten betroffenen Internetseiten waren am Mittwoch vorsorglich vom Netz genommen worden. Während das Regierungsportal MV laut Ministerium am späten Abend wieder online ging, wurde etwa die Internetseite der Stadt Rostock erst am Donnerstag wieder freigeschaltet.
Nach Mitteilung des Bundesamts für Sicherheit in der Informationstechnik (BSI) ist PHP weltweit verbreitet. Das BSI hat eine Cybersicherheitswarnung veröffentlicht und stuft das Risiko des Vorfalls als außerordentlich hoch ein. Weltweit hatten Anbieter nach entsprechenden Warnungen ihre Internetangebote vorübergehend abgeschaltet.
Der Landesdatenschutzbeauftragte warnt unterdessen vor Kriminellen, die sich die Aufregung um die PHP-Sicherheitslücke zunutze machen könnten. So könnten gefälschte E-Mails eingehen, die angeblich von Hosting-Anbietern, IT-Dienstleistern, Sicherheitsbehörden oder von Online-Shops oder Portalen stammen, erklärte er.
Es könne etwa behauptet werden, dass die Empfänger aufgrund der PHP-Schwachstelle sofort handeln müssten. «Diese betrügerischen Forderungen sind in der Regel verbunden mit einem Link, der zur Eingabe der persönlichen Login-Daten veranlassen soll und angeblich der Verifizierung dient, oder einen Download für das angebliche Sicherheitsupdate bereithält, hinter der sich dann eine Schadsoftware verbirgt.»
Betreibern von Webseiten, Kundenportalen und Online-Shops empfahl der Datenschutzbeauftragte, aufmerksam zu schauen, was auf der Seite passiert. Gegebenenfalls müssten Sicherheitsupdates aufgespielt werden.